Telegram安全与隐私:端到端加密与数据设置
解释Telegram端到端加密的启用方式、默认保护范围、本地数据设置与账号安全选项,帮助用户判断日常聊天和敏感信息的隐私等级。
解释Telegram端到端加密的启用方式、默认保护范围、本地数据设置与账号安全选项,帮助用户判断日常聊天和敏感信息的隐私等级。
Telegram默认采用云聊天,非所有对话都端到端加密
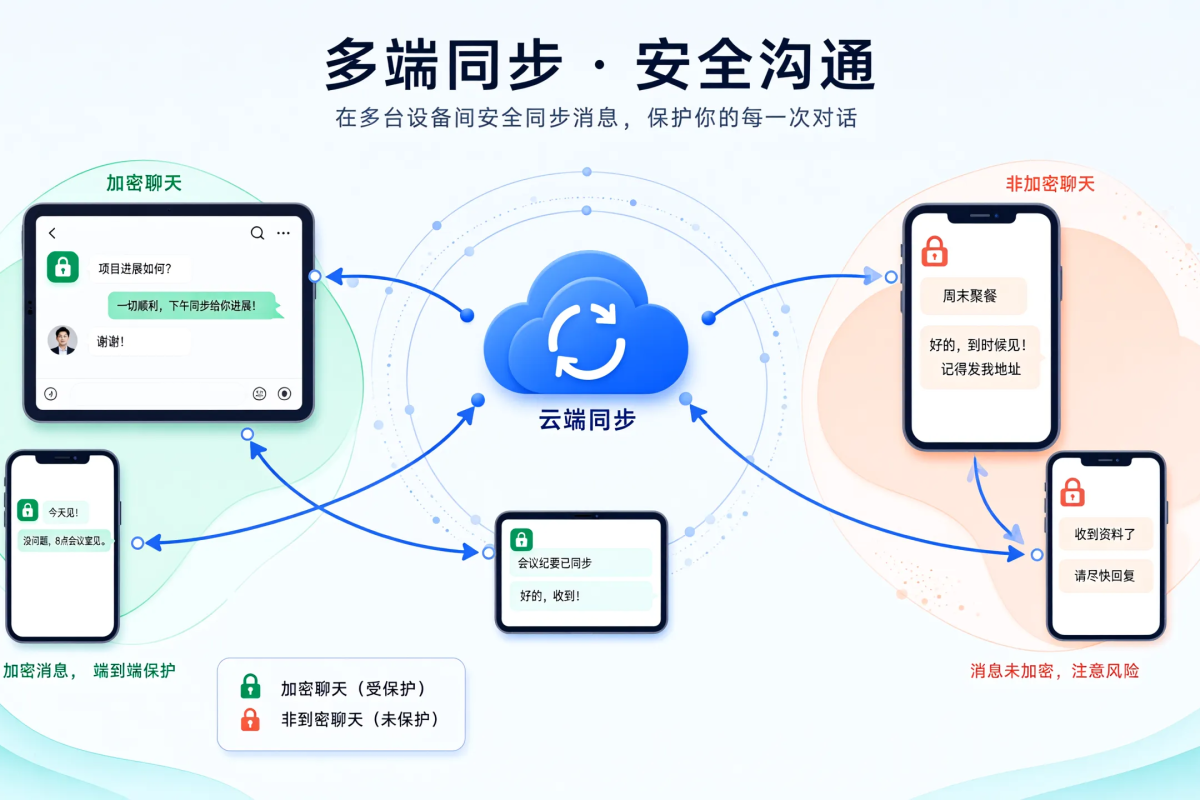
Telegram默认使用基于云端的消息同步模式,消息在传输过程中会加密,但服务器端仍可读取明文以实现多设备同步、搜索和备份。端到端加密并非所有聊天默认启用,主要出现在Secret Chat功能中。理解这一区别,是正确评估隐私风险的第一步。
对普通用户而言,日常群聊、频道和单聊默认走云聊天路径;对商务用户而言,涉及合同、账号或客户数据的对话需要主动选择更严格的加密方式,并配合设备与账号安全设置。
- 默认云聊天支持多设备同步与历史记录搜索
- 端到端加密只在Secret Chat中生效,且通常仅限两台设备
- 云端存储依赖Telegram服务器,密码或短信验证找回会影响数据恢复
Secret Chat与普通聊天的核心差异与适用场景
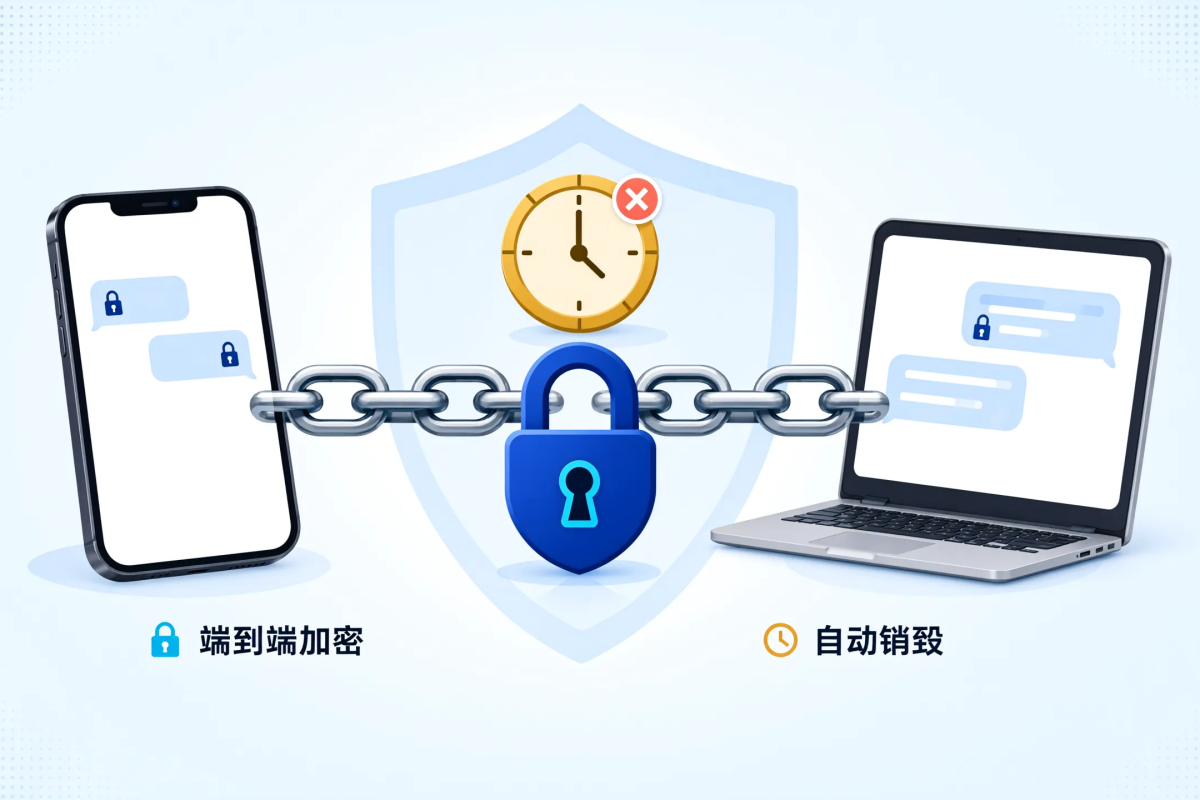
Secret Chat提供端到端加密,密钥仅在参与设备之间生成,Telegram服务器不保存会话密钥,理论上服务端无法直接读取内容。它不支持多设备同时在线,通常只绑定创建时的设备,并支持自行设置销毁计时。
适用场景包括:交换敏感文件、讨论商业机密、账号密码、身份凭证,或在共享设备上临时沟通。普通云聊天更适合频繁切换设备、需要历史搜索和群组协作的场景。
- Secret Chat不支持群组与频道
- 销毁计时可在读后或指定时间后自动删除消息
- 换设备或重装应用通常无法继承旧Secret Chat
- 对方截图或拍照仍可能泄露内容
如何启用端到端加密与相关设置步骤
在支持Secret Chat的客户端中,选择新建秘密聊天或对现有联系人启用;系统会提示设备绑定与安全号码确认。创建后可在设置中查看加密指纹,并通过比对确认对方身份。
启用后建议开启销毁计时,并关闭本地备份中的聊天导出功能,以减少本地泄露风险。同时检查应用锁、两步验证和会话管理,限制陌生设备登录。
- 进入联系人页面选择“新建秘密聊天”
- 比对安全号码或二维码确认对方身份
- 设置消息自动销毁时间
- 开启应用锁与两步验证
账号隐私设置与数据访问控制
Telegram提供电话号码可见性、最后上线时间、头像与群组添加权限等选项。用户可根据场景选择“所有人”“我的联系人”或“无人”可见,减少社交工程与骚扰风险。
商务用户建议统一隐私策略:对外仅公开用户名而非手机号,限制陌生人添加,启用两步验证并绑定恢复邮箱。重要账号避免在公共Wi-Fi下登录,并定期检查活跃会话。
- 电话号码与联系人发现可单独设置
- 最后上线时间和在线状态可隐藏
- 群组添加权限可限制为联系人或拒绝
- 两步验证独立于短信验证码
第三方客户端、本地数据与常见风险
非官方客户端可能绕过安全机制或读取本地消息数据库,增加密钥泄露与恶意代码风险。建议仅从Telegram官网或主流应用商店下载正版客户端,并保持自动更新。
本地数据包括缓存、数据库与媒体文件,在设备丢失或root环境下可能被读取。启用应用锁、远程注销与加密存储可降低风险;敏感文件避免长期保存在未加密的相册或剪贴板中。
- 只从官方网站或正规商店下载
- 定期查看并结束陌生会话
- 旧设备出售前注销账号并清除数据
- 避免在root或破解设备上处理敏感聊天
合规与地区限制的实用建议
Telegram在不同地区的访问状态与合规要求会变化,部分网络环境下可能需要通过官方或合规渠道访问。用户应关注平台公告与当地法规,避免使用来路不明的代理或修改版客户端。
在账号安全层面,启用两步验证、绑定恢复方式、记录账号信息可降低因网络波动或设备丢失导致的访问中断。遇到异常登录或封禁提示时,优先通过官方帮助渠道核实,避免点击钓鱼链接。
- 访问状态以官网与客户端提示为准
- 优先使用官方客户端与更新通道
- 两步验证与恢复邮箱需提前设置
- 异常提示先通过官方渠道核实